1
Comprendre le modèle d’affaires
Identifier les opportunités et les risques liés à l’adoption comme à la non-adoption de l’IA.
La méthode IA-Brest appliquée à IA-Brest
La légitimité de l’offre repose aussi sur une mise en pratique : analyser d’abord le modèle d’affaires d’Auris Solutions, confronter cette analyse aux usages réels de l’IA, approfondir les risques avec les fonctions concernées, puis traduire les constats en services, outils et décisions opérationnelles.
La démarche en une page
La planche ci-dessous synthétise les quatre temps de la démarche et les fonctions mobilisées.
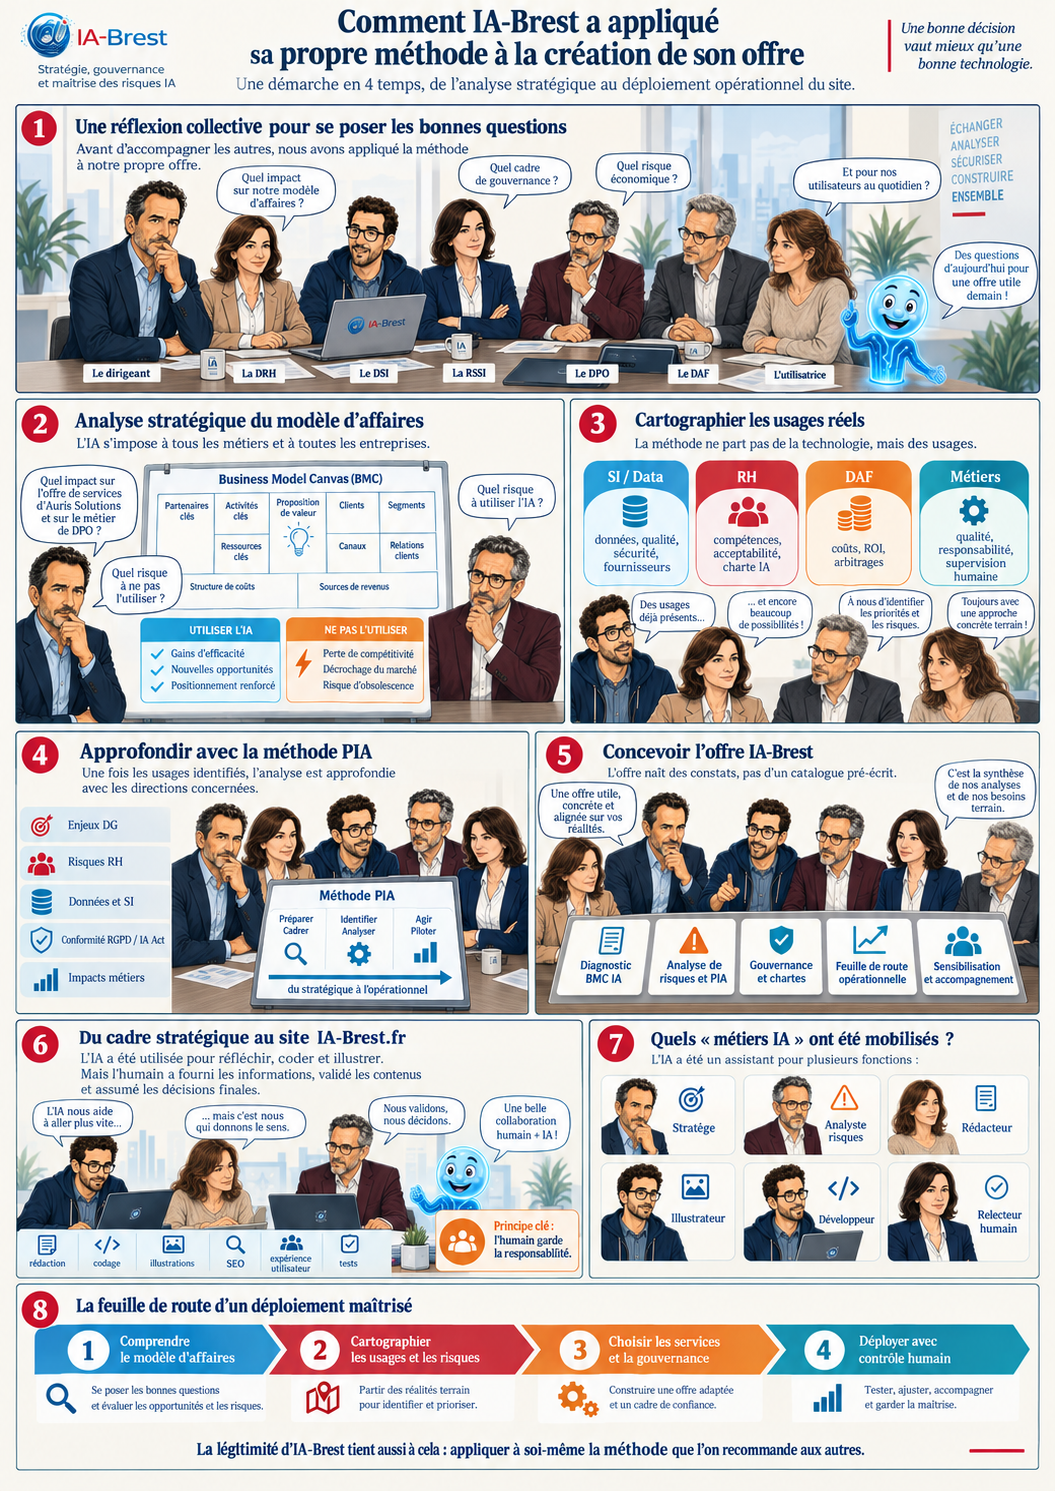
Les quatre temps de la méthode
Identifier les opportunités et les risques liés à l’adoption comme à la non-adoption de l’IA.
Comparer la stratégie aux usages réels dans la direction, les RH, la DSI, la data, la DAF et les métiers.
Construire l’offre à partir des constats, des besoins réels, des données disponibles et des arbitrages de direction.
Décliner les choix dans le site, les contenus, les outils, les processus et la gouvernance de l’offre.
1 — Analyse stratégique
Le point de départ n’a pas été « quel outil IA faut-il acheter ? », mais « que change l’IA dans notre modèle d’affaires ? ». Le Business Model Canvas permet de regarder simultanément la proposition de valeur, les activités clés, les ressources, les partenaires, les clients, les canaux, les coûts et les revenus.
Pour Auris Solutions, cette analyse a conduit à dépasser le seul champ RGPD : le métier de DPO reste un socle méthodologique, mais l’entreprise doit aussi être capable d’analyser les impacts business, humains, organisationnels, data, SI et cyber de l’IA.
2 — Usages et analyse transverse
Une stratégie n’a d’intérêt que si elle est confrontée aux usages réels. La méthode PIA / AIPD fournit ici une discipline utile : décrire l’usage, les données, les acteurs, les finalités, les risques, les mesures existantes et les risques résiduels. Cette logique est étendue au-delà du seul RGPD.
Quels usages soutiennent réellement le modèle d’affaires ? Quel niveau de risque la direction accepte-t-elle ?
Quels métiers évoluent ? Quelles compétences deviennent nécessaires ? Quels risques de rejet, de contournement ou de déresponsabilisation ?
Quelles données sont mobilisées ? Avec quelle qualité ? Quels fournisseurs, accès, dépendances et risques de fuite ?
Quels coûts réels ? Quels gains mesurables ? Qui valide le résultat ? Où la supervision humaine reste-t-elle indispensable ?
3 — Construire l’offre
L’offre IA-Brest n’a pas été construite comme un catalogue théorique. Elle résulte des risques et besoins identifiés : diagnostic stratégique, cartographie des usages, analyse de risques, gouvernance, chartes, PIA IA, feuille de route, sensibilisation et accompagnement du déploiement.
La question des données est traitée au même niveau que celle des outils : disponibilité, qualité, confidentialité, droits d’usage, traçabilité, provenance et possibilité d’utiliser des données internes sans créer de nouveaux risques.
Un service n’est retenu que s’il répond à un problème constaté et s’il peut être mis en œuvre avec un niveau de maîtrise compatible avec les objectifs et les risques de l’organisation.
4 — Rendre la démarche opérationnelle
L’IA a été utilisée pour la réflexion préalable, la structuration des contenus, le codage et la génération d’illustrations. Elle n’a toutefois pas été utilisée comme décideur autonome : les informations de départ ont été fournies et validées par un humain, et les décisions éditoriales, stratégiques et techniques finales sont restées sous responsabilité humaine.
Références méthodologiques :
Strategyzer — Business Model Canvas · CNIL — PIA / Privacy Impact Assessment · RGPD — principe d’accountability et rôle du DPO
IA-Brest est née de cette logique : comprendre, cartographier, analyser, choisir, déployer et garder la maîtrise.